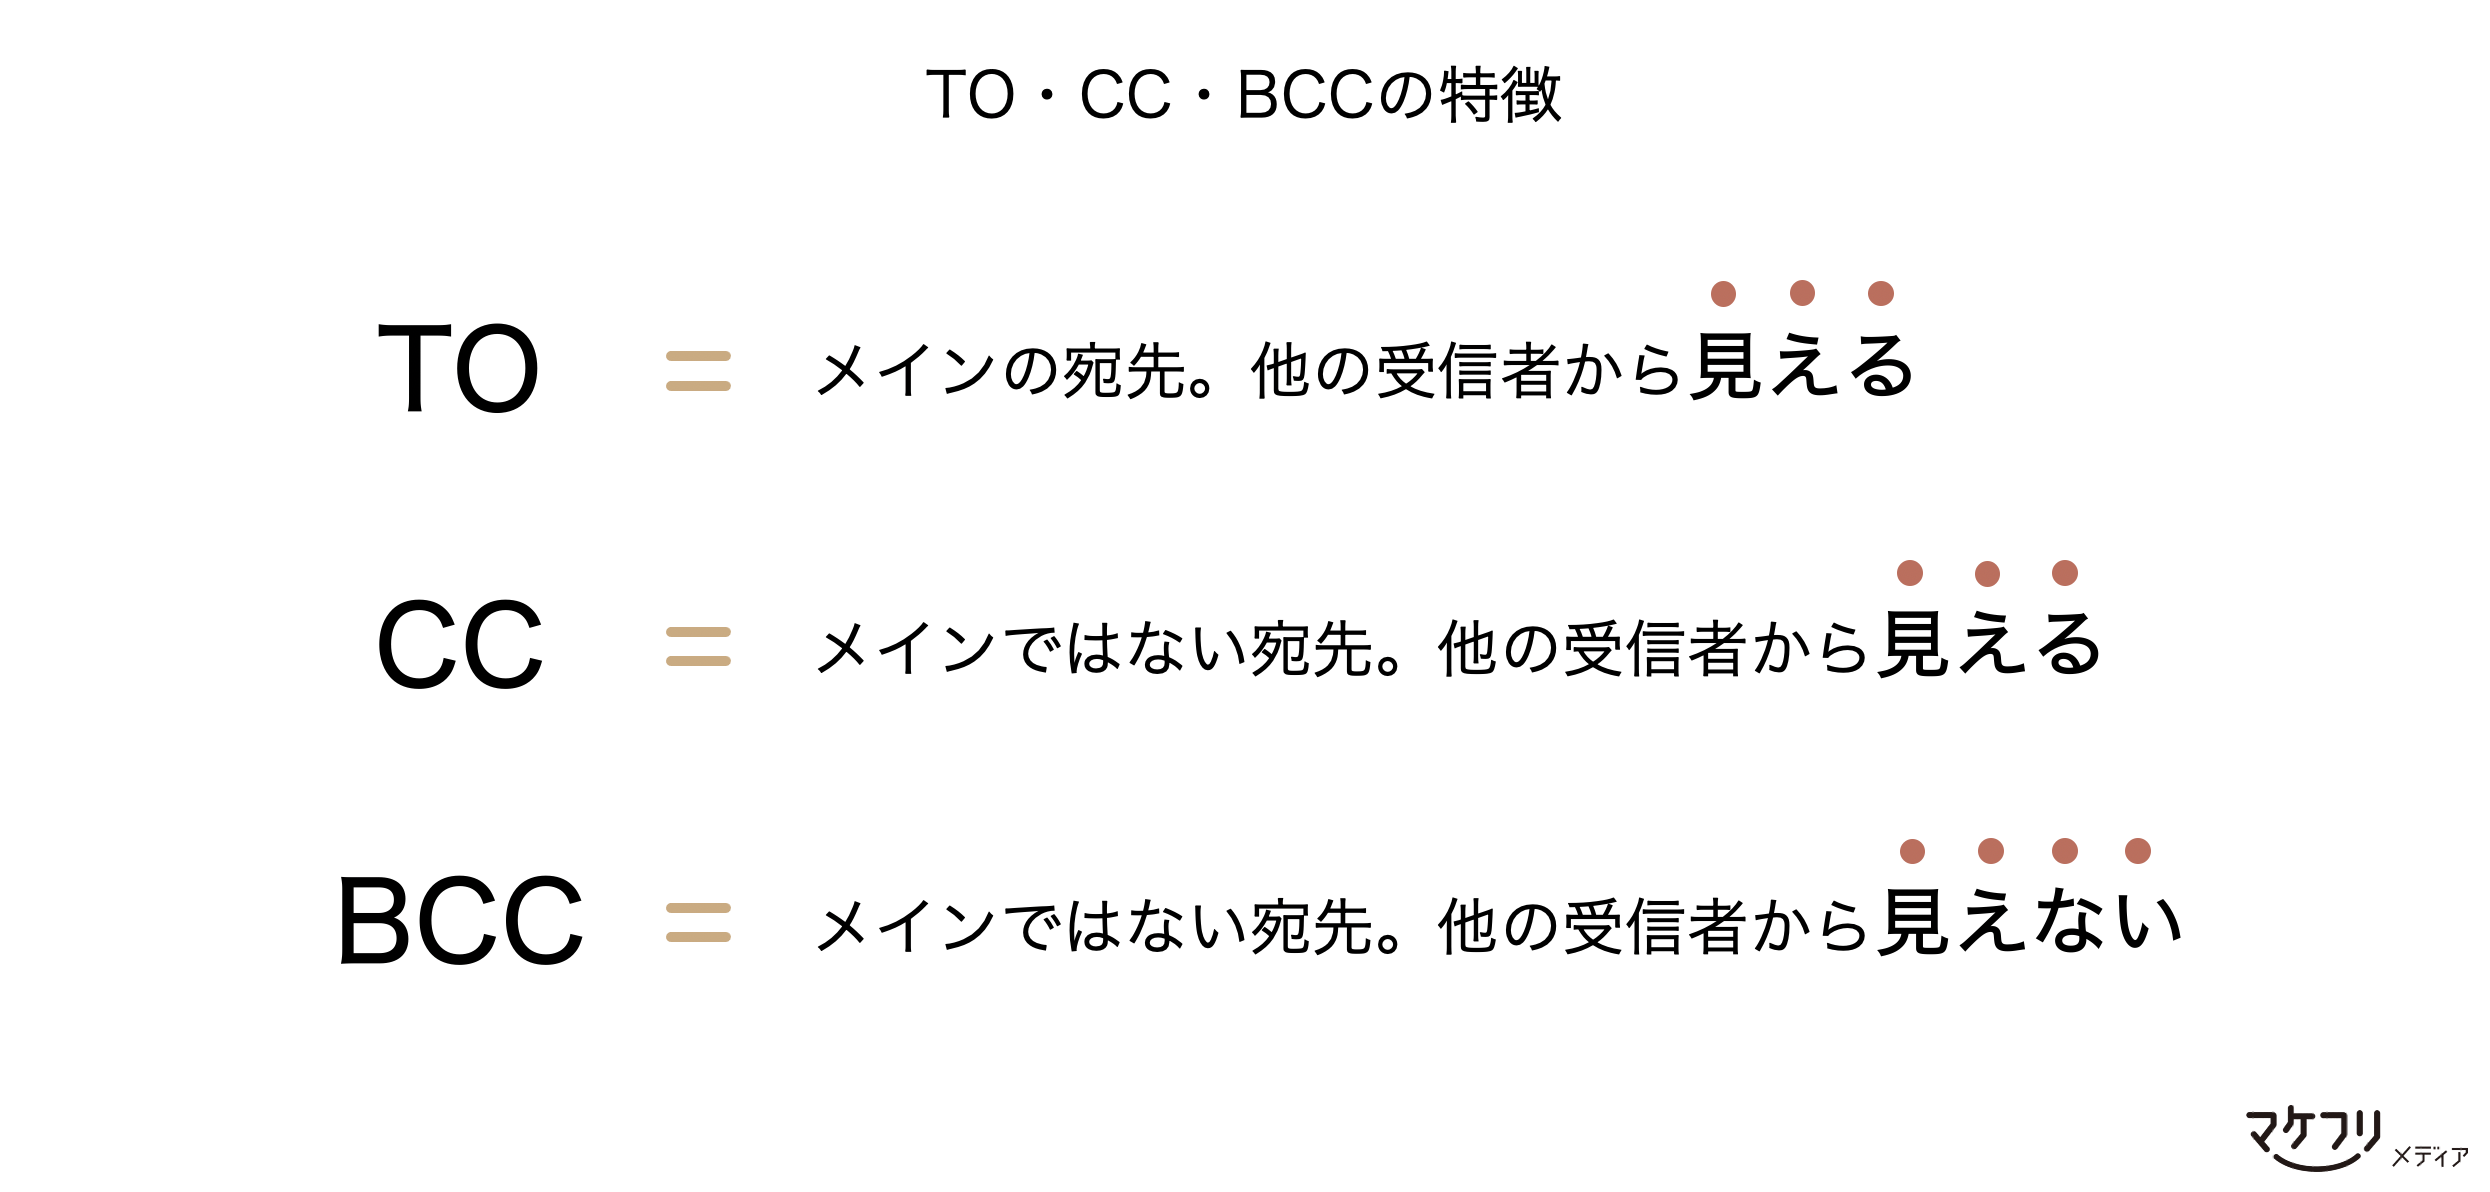
企業や官公庁、自治体で毎月のように報じられる情報漏洩事故のなかで、圧倒的な件数を占めるのが「BCCで送信すべきところを、誤ってTOやCCに設定して送信した」という初歩的ミスです。
行政機関や大手ECサイトがイベント告知やシステムメンテナンスの案内を顧客へ一斉送信する際、担当者が誤って数百人〜数千人分のアドレスを「CC」欄に貼り付けて送信してしまうケースが典型例です。メールを受信した顧客全員の受信画面に、他人の氏名やメールアドレスが一覧としてずらりと表示され、即座にSNS上で拡散。謝罪会見やプレスリリース、該当者への個別補償に追い込まれます。
ネット上のコミュニティやビジネスパーソンの体験談でも、現場の生々しい証言が多数寄せられています。
「月曜日の朝一番、急ぎのプレスリリース配信でBCCに入れたつもりがCCに入っており、送信ボタンを押した瞬間に血の気が引いた」(30代広報担当)
「社外のコンペ参加企業5社に対し、見積もり依頼メールをCCで送ってしまい、競合他社のアドレスが筒抜けになって取引停止になった」(40代営業管理職)
なぜこのようなミスが無くならないのでしょうか。認知心理学やヒューマンファクターの観点から分析すると、以下の3つの認知的盲点が浮き彫りになります。
- インターフェースの視認性の低さ:メーラーの入力欄において、TO・CC・BCCの入力ボックスは隣接しており、文字入力時の見た目上の違いが極めて小さい。
- マルチタスクによる注意散漫:締切直前や問い合わせ対応に追われている状況下では、指先の「オートパイロット現象(無意識のルーティン操作)」が働き、確認工程が抜け落ちる。
- 確証バイアス:「自分はBCCに入力したはずだ」という思い込みが働き、送信前ポップアップの警告画面すら無意識にクリックして通過させてしまう。

